Ein KI-Agent ist ein Softwaresystem, das mit einem Sprachmodell ein vorgegebenes Ziel verfolgt, die nächsten Schritte selbst wählt und über angebundene Tools handelt. Innerhalb festgelegter Grenzen prüft es Zwischenergebnisse und passt sein Vorgehen an.
Für Unternehmen ist der Autonomiegrad die wichtigste Entscheidung. Manche Aufgabe löst ein fester Workflow zuverlässiger, für andere genügt ein Assistent, der Informationen aufbereitet und selbst nichts ausführt. Maßstab ist der Handlungsspielraum, den Ihr Prozess braucht und verträgt. Dieser Beitrag zeigt Einsatzfelder mit Beispielen, die Kostenblöcke, die wichtigsten Risiken und einen Einstieg in fünf Schritten.
Die wichtigsten Begriffe in Kürze:
- KI-Agent (AI Agent): System, das Ziel, Sprachmodell, Tools und eine Handlungsschleife verbindet und dabei selbst über die nächsten Schritte entscheidet.
- Workflow: fest programmierter Ablauf, in dem auch einzelne KI-Schritte vorkommen können. Die Reihenfolge legen Menschen vorab fest.
- Tool Use: Das Modell fordert eine definierte Funktion an, zum Beispiel eine Datenbankabfrage. Ausgeführt wird sie von einer technischen Komponente.
- Human in the Loop: Ein Mensch gibt bestimmte Schritte frei, bevor sie wirksam werden.
- Agentic AI: Sammelbegriff für KI-Systeme, die mehrstufig und eigenständig handeln. Einen ausführlichen Überblick gibt IBM.
Wie funktioniert ein KI-Agent?
Ein beispielhafter Ablauf im Einkauf zeigt die Bausteine: Das System prüft Angebotsunterlagen, erkennt fehlende Angaben und bereitet Rückfragen vor. Bestellungen darf es nicht eigenständig auslösen.
Modell und Ziel
Ein Sprachmodell, kurz LLM, interpretiert Informationen und hilft bei der Auswahl nächster Schritte. Es kann etwa erkennen, dass ein Angebot Lieferbedingungen enthält, aber keine Lieferfrist nennt. Diese Einschätzung kann falsch sein.
Das Ziel legt Aufgabe, Erfolgskriterien und Grenzen fest. „Unterstütze den Einkauf” reicht nicht. Konkreter wäre: „Prüfe die eingegangenen Angebote auf Vollständigkeit und erstelle belegbare Rückfrageentwürfe.”
Tools
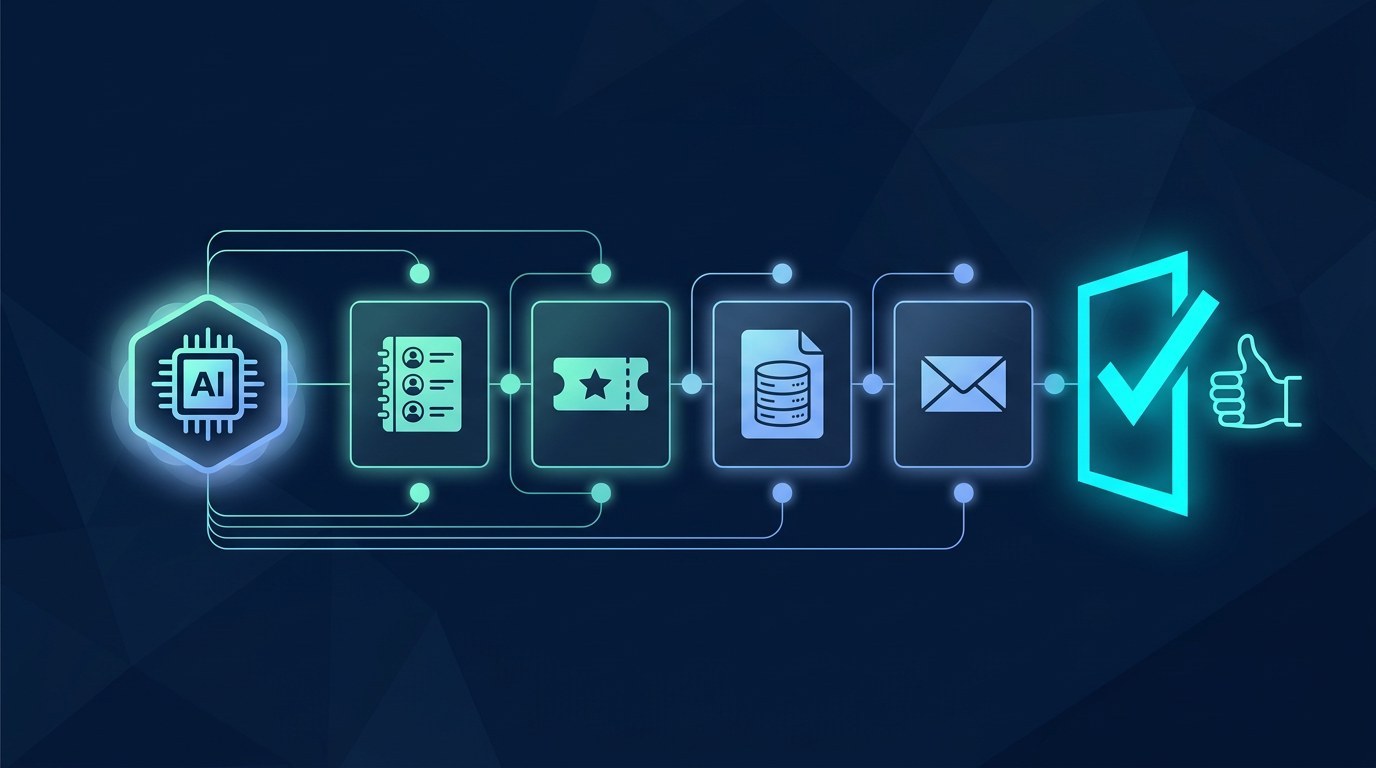
Tools ermöglichen lesende oder schreibende Zugriffe, etwa auf ERP, Dokumentenablage oder Ticketsystem. Tool Use bedeutet, dass das Modell eine solche Funktion anfordert. Eine technische Komponente führt sie unter definierten Bedingungen aus.
Im Einkaufsbeispiel darf das System Angebotsdaten lesen und Entwürfe speichern. Eine Bestellfunktion erhält es nicht. Das Model Context Protocol kann Anbindungen standardisieren. Es ist aber weder Pflichtbaustein noch Sicherheitsgarantie.
Kontext und Gedächtnis
Zum Kontext gehören aktuelle Angebotsdaten, Prüfkriterien und bisherige Ergebnisse. Ein dauerhaftes Gedächtnis braucht nicht jeder Agent.
RAG kann relevante Informationen aus einer Wissensbasis bereitstellen, etwa Einkaufsrichtlinien. Der Begriff bezeichnet diesen Informationszugriff, nicht pauschal das Gedächtnis des Systems. Dabei müssen die Berechtigungen der Quellen erhalten bleiben.
Handlungsschleife
Der Agent erfasst Informationen, wählt einen Schritt und ruft ein Tool auf. Dann prüft er das Ergebnis. Anschließend arbeitet er weiter, übergibt die Aufgabe oder stoppt.
Fehlt im Einkaufsbeispiel eine Lieferfrist, kann er weitere Unterlagen durchsuchen und eine Rückfrage vorbereiten. Bei widersprüchlichen Angaben übergibt er an die zuständige Person.
KI-Agent, Chatbot oder Workflow-Automatisierung?
Anthropic unterscheidet Workflows, in denen Sprachmodelle und Tools über vordefinierte Codepfade zusammenarbeiten, von Agents, bei denen das Modell seinen Ablauf und die Tool-Nutzung selbst steuert. Für Ihre Entscheidung zählt vor allem, wer den Ablauf bestimmt.
| Ansatz | Wer steuert den Ablauf? | Autonomie | Typische Aufgabe | Risiko |
|---|---|---|---|---|
| Chatbot | Nutzer im Dialog, abhängig von der Implementierung | Auskunft bis Tool-Ausführung | Produktfrage beantworten | Falsche Auskunft oder unzulässiger Tool-Zugriff |
| Workflow-Automatisierung | Vordefinierte Regeln und Schritte | Auf festgelegte Wege begrenzt | Vollständigen Vorgang regelbasiert weiterleiten | Fehlerhafte Regel verarbeitet viele Vorgänge falsch |
| KI-Agent | System wählt nächste Schritte innerhalb gesetzter Grenzen | Dynamisch, technisch begrenzt | Unvollständige Anfrage über mehrere Systeme bearbeiten | Ungeeignete Schritte oder wiederholte Fehlaktionen |
Die Kategorien überlappen. Ein Chatbot kann den Zugang zu einem Agenten bieten. Ein Workflow kann LLM-Schritte enthalten, ohne dadurch zum Agenten zu werden.
Sind Eingangsdaten, Regeln und Ausnahmen bekannt, schafft zusätzliche Entscheidungsfreiheit meist nur Komplexität. Anthropic empfiehlt deshalb, mit der einfachsten Lösung zu beginnen und Komplexität nur dann zu erhöhen, wenn es nötig ist. Agentische Systeme tauschen laut derselben Quelle oft Latenz und Kosten gegen bessere Ergebnisse bei offenen Aufgaben.
KI-Agenten-Beispiele nach Unternehmensbereich
Die folgenden Beispiele zeigen mögliche Einsätze, keine Kundenprojekte. Der erlaubte Handlungsspielraum gehört jeweils zum Anwendungsfall.
| Bereich | Aufgabe des Agenten | Darf selbst | Braucht Freigabe |
|---|---|---|---|
| Kundenservice | Ticket verstehen, Informationen sammeln, Antwort entwerfen | Ticketverlauf und Wissensartikel lesen, Entwurf speichern | Erstattung, Vertragsänderung |
| Vertrieb | Kontext aus dem CRM bündeln, nächste Schritte vorschlagen | CRM lesen, Nachricht entwerfen | Versand, verbindliches Angebot |
| Backoffice und Einkauf | Angebotsunterlagen auf Vollständigkeit prüfen | Unterlagen lesen, Lücken markieren, Rückfrage entwerfen | Bestellung |
| IT und Entwicklung | Ticket analysieren, Änderung vorbereiten, Tests ausführen | In isolierter Testumgebung arbeiten | Merge, Deployment |
| Internes Wissen | In berechtigten Quellen recherchieren, Antwort mit Quellen erstellen | Lesen, antworten | Keine, solange nur informiert wird |
Im Kundenservice liest das System Ticketverlauf und freigegebene Wissensartikel. Es sammelt Informationen und erstellt einen Antwortentwurf. Erstattungen und Vertragsänderungen benötigen eine Freigabe. Unklare Anliegen gehen an den Service.
Im Vertrieb verbindet der Agent berechtigten CRM-Kontext mit freigegebenen Produktinformationen. Er schlägt nächste Schritte vor und entwirft Nachrichten für die Kontaktaufnahme. Externe Nachrichten und verbindliche Angebote bleiben freigabepflichtig.
In Backoffice und Einkauf prüft das System Angebotsunterlagen anhand festgelegter Kriterien. Es darf fehlende Angaben markieren und Rückfragen vorbereiten. Bestellungen bleiben bei den zuständigen Mitarbeitenden.
In IT und Entwicklung kann ein Agent Tickets analysieren, Änderungen vorbereiten und Tests ausführen. Dafür braucht er eine isolierte Testumgebung und begrenzten Repository-Zugriff. Vor Merge oder Deployment erfolgen Review und Freigabe.
Für internes Wissen recherchiert das System in berechtigten Quellen und erstellt Antworten mit Quellenbezug. Fehlen Belege, übergibt es an zuständige Personen. Prüfen Sie hier ausdrücklich, ob ein RAG-Assistent ohne Agentenschleife genügt.
Wie Sie passende Kandidaten finden und nach Nutzen, Machbarkeit und Risiko bewerten, zeigt unser Beitrag zu KI-Use-Cases in Unternehmen. Wählen Sie zuerst den Prozess, dann die Architektur.
Wann eignet sich ein KI-Agent und wann nicht?
Dafür spricht
Ein Agent kommt infrage, wenn das Ziel klar ist, der Weg aber variiert. Die Aufgabe erfordert mehrere Schritte und Systeme. Der nötige Datenzugriff ist zulässig und technisch möglich.
Die Ergebnisse müssen sich fachlich prüfen lassen. Außerdem braucht es benannte Verantwortliche für Prozess und Betrieb. Mögliche Fehlerfolgen müssen begrenzbar sein.
Dagegen spricht oder zunächst zu klären ist
Lässt sich der Ablauf vollständig durch Regeln beschreiben, spricht das gegen einen Agenten. Fehlt ein messbares Ziel, fehlt auch die Grundlage zur Bewertung.
Unzugängliche, veraltete oder unzuverlässige Daten müssen Sie vor dem Einsatz klären. Gleiches gilt für Berechtigungen, die sich nicht ausreichend eingrenzen lassen. Besonders kritisch sind Aktionen, die weder kontrollierbar noch rückgängig zu machen wären.
Eine Punkteskala ergibt sich daraus nicht. Ein ungeklärtes Zugriffsrecht kann schwerer wiegen als mehrere günstige Voraussetzungen.
Ein stabiler Prozess spricht zunächst für Workflow-Automatisierung. Eine reine Wissensfrage kann ein Assistent lösen. Offene, mehrstufige Aufgaben mit wechselnden Wegen können einen Agenten rechtfertigen.
Was kosten KI-Agenten für Unternehmen?
Einen Pauschalpreis für KI-Agenten gibt es nicht. Die Kosten setzen sich aus mehreren Blöcken zusammen, und die Modellnutzung ist oft nur einer davon. Trennen Sie einmaligen Aufbau und laufenden Aufwand, denn auch Schnittstellen und Wissensbestände brauchen später Pflege.
Bei der Modellnutzung verursachen wiederholte Aufrufe und Kontextverarbeitung laufende Kosten. Prüfen Sie, wie viele Bearbeitungsschritte und Wiederholungen ein typischer Vorgang benötigt.
Plattform und Lizenzen fallen für Entwicklung, Test und Produktion an. Kalkulieren Sie nur die Umgebungen und Funktionen, die Sie tatsächlich brauchen.
Bei der Integration müssen Schnittstellen, Authentifizierung und Bestandssysteme zusammenarbeiten. Klären Sie, welche Zugriffe bereits existieren und welche Sie erst schaffen müssen.
Daten und Wissensbasis benötigen Aufbereitung, passende Berechtigungen und regelmäßige Aktualisierung. Legen Sie fest, wer ihre fachliche Verlässlichkeit sichert.
Betrieb, Monitoring und Evaluation umfassen Protokolle, Testfälle, Fehleranalyse und Wartung. Dafür braucht es Zuständige, die Qualitätsverluste erkennen und Störungen beheben.
Sicherheit und Compliance verursachen Aufwand für Schutzmaßnahmen, Prüfungen und Dokumentation. Welche internen Anforderungen gelten, sollten Sie früh klären.
Zur Einführung gehören Prozessanpassungen, Schulungen und die Übergabe von Verantwortung. Auch die Frage, wer die veränderte Arbeit übernimmt, ist Teil des Projekts.
Wesentliche Kostentreiber sind Bearbeitungsschritte, Wiederholungen, Datenqualität, Integrationsumfang und Kontrollbedarf.
Bewerten Sie deshalb die Kosten je erfolgreich und korrekt abgeschlossenem Vorgang. Rechnen Sie menschliche Prüfung und Nacharbeit mit ein. Ein günstiger Modellaufruf hilft wenig, wenn Mitarbeitende jedes Ergebnis vollständig rekonstruieren müssen.
Risiken und Kontrollen: Handlungsspielraum technisch begrenzen
Eine Anweisung im Prompt ist keine Zugriffskontrolle. Das Modell darf nicht selbst entscheiden, ob seine gewünschte Aktion zulässig ist.
Prompt Injection
Manipulierte Dokumente, E-Mails oder Webseiten können versuchen, das Verhalten des Systems zu beeinflussen. Das OWASP GenAI Security Project führt Prompt Injection als erstes Risiko seiner Top 10 für LLM-Anwendungen. Behandeln Sie solche Inhalte als nicht vertrauenswürdige Daten.
Trennen Sie Instruktionen von Daten. Prüfen Sie außerhalb des Modells, welche Aktionen erlaubt sind. Ein Angebotsdokument darf beispielsweise keine zusätzlichen Zugriffsrechte erteilen.
Zu weitreichende Rechte
Breite Zugänge ermöglichen unzulässige Abfragen und Änderungen. OWASP nennt dieses Risiko Excessive Agency: zu viele Funktionen, zu weite Rechte oder zu viel Eigenständigkeit. Vergeben Sie minimale Rechte, nutzen Sie getrennte Zugänge und definieren Sie Tools eng.
Ein Agent für Angebotsprüfungen braucht keinen allgemeinen Schreibzugriff auf das ERP.
Fehlhandlungen
Falsche Nachrichten, Änderungen oder wiederholte Aktionen können reale Folgen haben. Validieren Sie deshalb Eingaben und Ergebnisse. Lassen Sie kritische Schritte durch einen Menschen freigeben, also mit Human in the Loop. Ermöglichen Sie eine Rückabwicklung, soweit das technisch möglich ist.
Bei einer Freigabe müssen Empfänger, Inhalt, Betrag oder konkrete Änderung sichtbar sein. Ein pauschaler Button „Fortfahren“ reicht für eine fundierte Entscheidung nicht aus.
Datenschutz und Betrieb
Begrenzen Sie personenbezogene Daten und prüfen Sie die Anbieter. Definieren Sie, wer zugreifen darf und wie lange Daten aufbewahrt werden. Auch Protokolle können sensible Inhalte enthalten.
Für alle Bereiche brauchen Sie Tests, Monitoring und nachvollziehbare Protokolle. Orientierung zur sicheren Nutzung von KI bietet auch das BSI. Begrenzen Sie Laufzeit und Aktionen und richten Sie einen Not-Aus ein. Guardrails verringern Risiken, bieten aber keinen vollständigen Schutz.
EU AI Act: Was bedeutet menschliche Aufsicht?
KI-Agenten sind nicht automatisch Hochrisiko-Systeme. Welche Pflichten gelten, hängt unter anderem vom Einsatz und der Rolle Ihres Unternehmens ab.
Der EU AI Act verlangt in Artikel 14, dass Hochrisiko-KI-Systeme während ihrer Verwendung von natürlichen Personen wirksam beaufsichtigt werden können. Daraus folgt keine pauschale Pflicht, jede einzelne Agentenaktion freizugeben.
Trennen Sie rechtliche Anforderungen von betrieblich gewählten Kontrollen. Eine Freigabe für Bestellungen kann unabhängig von einer Hochrisiko-Einstufung sinnvoll sein.
Beziehen Sie Verantwortliche für Recht, Datenschutz und Compliance früh ein. Diese Einordnung ersetzt keine Prüfung des konkreten Einsatzes.
Wann ist ein Multi-Agent-System sinnvoll?
In einem Multi-Agent-System übernehmen mehrere spezialisierte Agenten Teilaufgaben und stimmen ihre Ergebnisse ab. Beispielsweise lassen sich Recherche, Prüfung und Ergebnisaufbereitung aufteilen.
Damit entstehen zusätzliche Übergaben. Gemeinsamer Kontext, Berechtigungen, Fehleranalyse und Evaluation werden aufwendiger. Mehr Agenten liefern nicht automatisch bessere Ergebnisse. Auch ein prüfender Agent kann denselben Fehler übersehen.
Prüfen Sie zuerst, ob ein einzelner Agent oder ein fester Workflow genügt. Eine Aufteilung lohnt sich erst, wenn ihr Nutzen gegenüber der einfacheren Lösung nachvollziehbar ist.
KI-Agenten im Unternehmen einführen: fünf Schritte
1. Anwendungsfall und Ausgangslage klären
Dokumentieren Sie Prozess, Ziel, Verantwortliche und die heutige Bearbeitung. Legen Sie Erfolgskriterien fest. Vergleichen Sie Workflow, Assistent und Agent als gleichwertige Alternativen.
Am Ende steht ein priorisierter Anwendungsfall mit Ausgangsmessung.
2. Autonomie und Grenzen festlegen
Definieren Sie erlaubte Daten, Tools und Aktionen. Legen Sie Freigaben, Abbruchbedingungen und Übergaben fest. Klären Sie auch, was bei fehlenden Informationen passiert.
Das Ergebnis ist ein abgestimmtes Berechtigungs- und Kontrollkonzept.
Diese Entscheidungen brauchen fachliche Produktverantwortung. Welche Aufgaben dabei entstehen, erläutert der Beitrag zu Product Ownern für KI-Produkte.
3. Ein begrenztes MVP integrieren
Setzen Sie einen klar umrissenen Prozess mit den nötigen Schnittstellen um. Beginnen Sie, wo sinnvoll, mit lesenden Zugriffen und Entwürfen.
So entsteht ein testbarer Ablauf statt einer isolierten Chat-Demo.
Wie Sie vom Prototyp zu einem nutzbaren Produkt kommen, beschreibt unser Ratgeber zum KI-MVP.
4. Repräsentative und problematische Fälle evaluieren
Prüfen Sie fachliche Richtigkeit, unerlaubte Aktionen, Prompt Injection, Übergaben und Fehlerverhalten. Bewerten Sie anhand vorab definierter Kriterien. Überzeugende Einzelbeispiele reichen nicht.
Halten Sie die Freigabeentscheidung und die bekannten Grenzen schriftlich fest.
5. Kontrolliert einführen und Wirkung messen
Legen Sie Betriebsverantwortung, Monitoring, Not-Aus und Rückfallprozess fest. Messen Sie korrekt abgeschlossene Vorgänge, Korrekturaufwand, Durchlaufzeit, Eskalationen und Kosten je erfolgreichem Vorgang.
Das Ziel ist ein überprüfbarer Betrieb, den Sie nur begrenzt ausweiten.
Typische Fehler und ihre Folgen
Ein Agent statt eines festen Ablaufs schafft oft unnötige Komplexität durch dynamische Entscheidungen. Prüfen Sie zuerst, ob ein Workflow genügt.
Zu breite Rechte können dazu führen, dass ein einzelner Fehler weitere Systeme betrifft. Vergeben Sie nur die nötigen Berechtigungen.
Ein unklarer Auftrag macht Ergebnisse schwer bewertbar. Definieren Sie Ziel, Grenzen und Abbruchbedingungen.
Eine Demo ohne reale Schnittstellen lässt den Integrationsaufwand unsichtbar. Testen Sie deshalb einen begrenzten echten Ablauf.
Ohne Evaluation fallen Fehler womöglich erst im Betrieb auf. Prüfen Sie repräsentative Fälle und gezielte Fehlerfälle vor der Einführung.
Freigaben ohne Kontext verleiten zum Durchklicken. Zeigen Sie Mitarbeitenden die konkrete Aktion und ihre Folgen.
Ein frühes Multi-Agent-System erschwert durch zusätzliche Übergaben die Fehlersuche. Beginnen Sie mit der einfachsten geeigneten Architektur.
Bei ungeklärter Betriebsverantwortung bleiben Störungen und veraltete Zugänge liegen. Benennen Sie Verantwortliche vor der Einführung.
Häufige Fragen
Was ist der Unterschied zwischen einem KI-Agenten und einem Chatbot?
Ein Chatbot antwortet im Dialog auf Fragen. Ein KI-Agent verfolgt ein Ziel über mehrere Schritte, wählt den nächsten Schritt selbst und nutzt dafür angebundene Tools, etwa ein CRM oder ein Ticketsystem. Die Grenze ist fließend: Ein Chatbot kann die Oberfläche für einen Agenten sein.
Was kostet ein KI-Agent?
Einen Pauschalpreis gibt es nicht. Die Kosten setzen sich aus Modellnutzung, Plattform und Lizenzen, Integration in Ihre Systeme, Aufbereitung der Daten, Betrieb mit Monitoring und Evaluation, Sicherheit und Compliance sowie der Einführung im Team zusammen. Bewerten Sie die Kosten je korrekt abgeschlossenem Vorgang, inklusive menschlicher Prüfung.
Kann man KI-Agenten selbst erstellen?
Ja. Plattformen und Frameworks machen einen ersten Prototyp vergleichsweise einfach. Aufwendig wird es bei Anbindung an echte Systeme, Rechtekonzept, Evaluation und Betrieb. Planen Sie diese Punkte ein, bevor ein Agent produktiv auf Unternehmensdaten zugreift.
Dürfen KI-Agenten mit personenbezogenen Daten arbeiten?
Das hängt vom konkreten Einsatz ab. Begrenzen Sie personenbezogene Daten auf das Nötige, prüfen Sie Anbieter und Speicherorte, regeln Sie Zugriffe und Aufbewahrung und beziehen Sie Datenschutz und Compliance früh ein. Diese Einordnung ersetzt keine rechtliche Prüfung.
Brauche ich ein Multi-Agent-System?
Meist nicht zum Start. Mehrere Agenten bringen zusätzliche Übergaben, Abstimmungen und Fehlerquellen mit. Beginnen Sie mit einem einzelnen Agenten oder einem festen Workflow und teilen Sie Aufgaben erst auf, wenn der Nutzen nachvollziehbar ist.
Fazit: Wählen Sie den kleinsten sinnvollen Handlungsspielraum
Für die Investitionsentscheidung reichen zunächst drei Fragen: Braucht die Aufgabe variable Lösungswege? Welche Aktionen darf das System tatsächlich ausführen? Wie werden Qualität und Wirkung überprüft?
Der Autonomiegrad bleibt die wichtigste Stellschraube. Weniger Freiheit kann einen Prozess besser kontrollierbar machen, ohne seinen Nutzen zu mindern.
Starten Sie klein. Begrenzen Sie Rechte, lassen Sie kritische Aktionen freigeben und messen Sie die Wirkung.
Wenn Sie prüfen möchten, ob Ihr Prozess einen Agenten, einen Workflow oder einen Assistenten braucht, unterstützen wir Sie dabei: Use Case auswählen, Handlungsspielraum festlegen, ein erstes MVP mit geklärter Betriebsverantwortung umsetzen. Mehr dazu auf unserer Seite AI Product Engineering, ein Gespräch können Sie direkt über das Kontaktformular anfragen.
Quellen
- Anthropic: Building effective agents
- OWASP GenAI Security Project: LLM01 Prompt Injection
- OWASP GenAI Security Project: LLM06 Excessive Agency
- Bundesamt für Sicherheit in der Informationstechnik: Künstliche Intelligenz
- EU AI Act, Artikel 14: Menschliche Aufsicht
- Model Context Protocol: Introduction
- IBM: Was sind KI-Agenten?